Panne Microsoft 365 : 7 Mds$ de coût estimé, et l'Europe accélère sa "détox" des géants américains
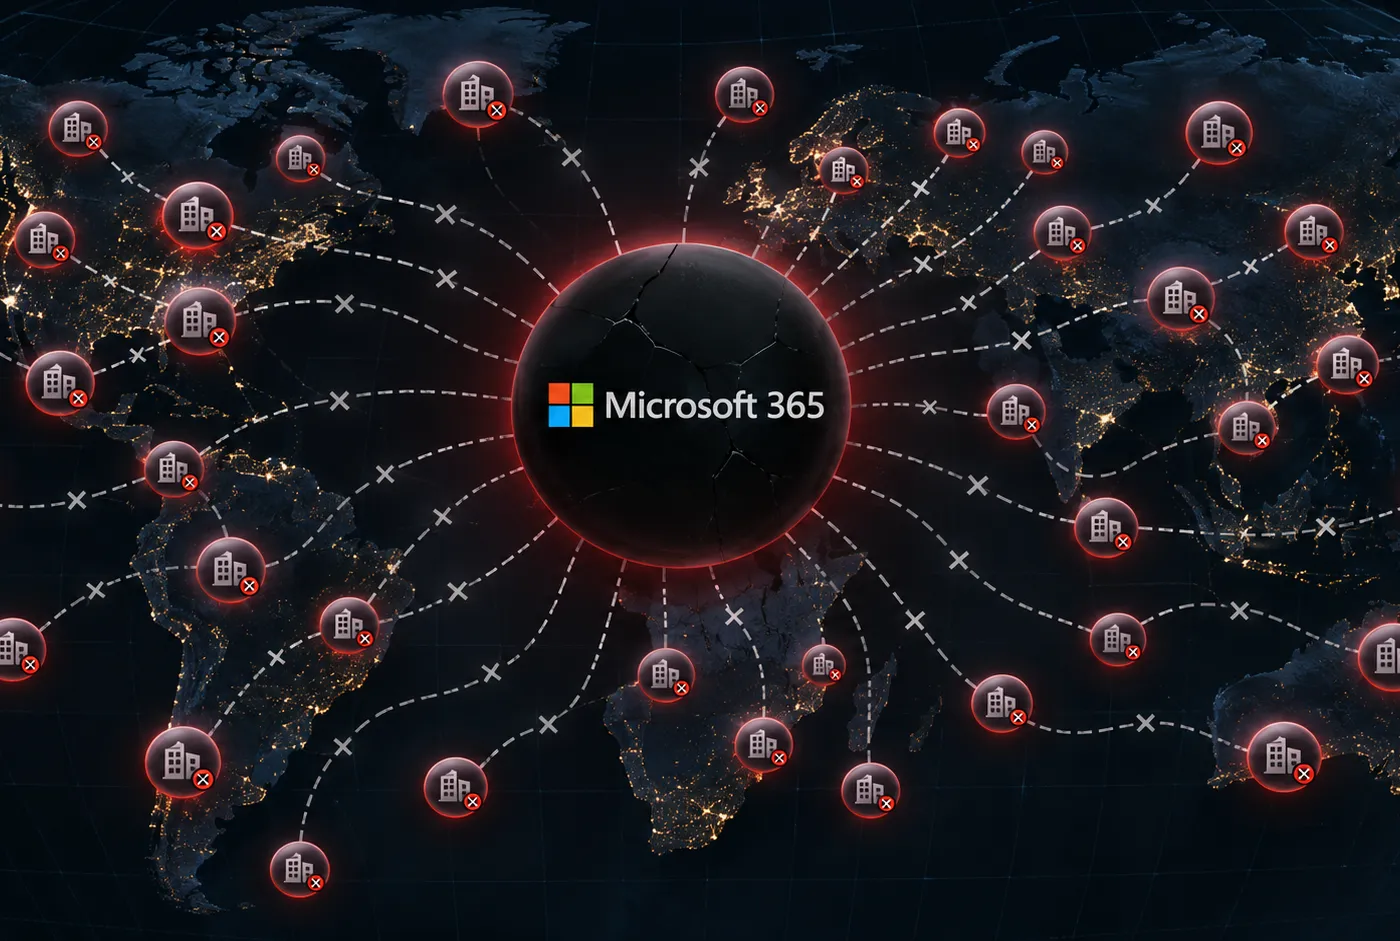
La panne survient dans un contexte déjà tendu, marqué par la chute de Jensen Huang chez Nvidia et une instabilité générale perçue dans l'écosystème technologique mondial. Elle affecte les outils les plus critiques du travail moderne en entreprise : messagerie (Outlook), collaboration (Teams), productivité IA (Copilot), et les services cloud M365. Microsoft a indiqué n'avoir trouvé "aucune preuve d'activité malveillante", mais l'absence d'explication technique claire pendant plusieurs heures a aggravé l'inquiétude des partenaires et clients.
Étendue et durée de l'incident
Les partenaires Microsoft ont rapporté des "millions et millions de dollars perdus" à cause de la panne. ZDNET souligne que Microsoft n'avait pas d'ETA pour un rétablissement complet au moment de ses premières communications. L'incident a touché simultanément Copilot, Teams, Outlook et plusieurs services Azure sous-jacents, suggérant une défaillance au niveau des couches d'infrastructure communes plutôt qu'un problème applicatif isolé. La BBC et CRN publiaient des mises à jour en temps réel sous les titres "What we know so far" et "5 Things We Know And Don't Know", révélant l'opacité persistante des communications de crise de Microsoft.
La réaction européenne : de la dépendance à la souveraineté
Politico révèle que les institutions de l'Union européenne ont traversé la panne sans dommage significatif — résultat direct d'un effort structurel de réduction de la dépendance aux grands fournisseurs US. Dans le même temps, des élus et décideurs européens ont relancé publiquement les appels à une "détox" technologique vis-à-vis des géants américains. Cette réaction intervient précisément lors du sommet de Dublin centré sur l'IA, où la chute de Jensen Huang complique déjà la position des dirigeants européens sur la gouvernance de l'IA.
Le cas estonien comme modèle de résilience
Politico publie un long format sur le plan de l'Estonie pour faire tourner son gouvernement numérique depuis le cloud en cas d'occupation russe — une résilience architecturale construite précisément pour éviter le point de défaillance unique que représente la dépendance à un seul fournisseur. Ce modèle, qualifié de cas d'école par les experts, contraste avec la situation de millions d'entreprises privées européennes et mondiales totalement bloquées par la panne Microsoft.
Les problèmes de sécurité concomitants
La panne s'est produite la même semaine que la publication du Patch Tuesday de novembre 2026, qui corrige 1 235 vulnérabilités dont une zero-day Outlook activement exploitée (CVE-2026-124194, exposant des hashes NTLM). Le risque que certaines perturbations de service aient été exploitées comme écran de fumée pour des activités malveillantes a été évoqué, même si Microsoft a officiellement nié toute activité malveillante. Cette coïncidence renforce la nervosité des RSSI. 5.
Implications
Sur le plan business, les entreprises doivent immédiatement auditer leur dépendance aux services Microsoft 365 et identifier les fonctions critiques sans plan de continuité.
Sur le plan concurrentiel, Google Workspace et Slack/Salesforce bénéficient indirectement de l'incident.
Sur le plan réglementaire européen, l'événement va alimenter les discussions sur les exigences de résilience des fournisseurs cloud dans le cadre du Digital Operational Resilience Act (DORA) et du Cloud Cybersecurity Scheme (EUCS). Politiquement, il renforce le camp des partisans d'une technologie souveraine européenne.
La panne Microsoft 365 de novembre 2026 s'inscrit dans une séquence de crises systémiques qui révèlent la fragilité de l'économie numérique mondiale face à ses points de concentration. Pour les DSI, l'heure n'est plus à la résistance passive : les architectures de résilience multi-fournisseurs, longtemps perçues comme un luxe, deviennent une nécessité opérationnelle et bientôt réglementaire.
TL;DR
La panne Microsoft 365 a coûté 7 milliards de dollars selon les estimations et remet brutalement la souveraineté numérique à l'agenda des DSI européens.
• Microsoft n'avait pas d'ETA de rétablissement lors de ses premières communications ; Teams, Copilot et Outlook ont été simultanément impactés, révélant une vulnérabilité architecturale d'infrastructure.
• Les institutions européennes ont survécu sans dommage grâce à leurs efforts de diversification — suscitant un appel politique fort à réduire la dépendance aux fournisseurs US.
• La coïncidence avec le Patch Tuesday corrigeant une zero-day Outlook exploitée en conditions réelles (CVE-2026-124194) renforce l'urgence d'un audit de résilience pour tout DSI sous contrat Microsoft 365.
Questions fréquentes
La panne Microsoft 365 est-elle liée à une cyberattaque ?
Microsoft a officiellement indiqué n'avoir trouvé "aucune preuve d'activité malveillante". L'origine semble donc être une défaillance technique interne. Cependant, la simultanéité avec la publication d'une zero-day Outlook activement exploitée (CVE-2026-124194 exposant des hashes NTLM) et l'absence d'explication technique détaillée entretiennent une incertitude résiduelle que les RSSI doivent prendre au sérieux dans leurs analyses de risque.
Quelles sont les obligations réglementaires des entreprises européennes en cas de panne de leur fournisseur cloud principal ?
En Europe, le règlement DORA (Digital Operational Resilience Act), applicable depuis janvier 2025 aux entités financières, exige des tests de résilience et des plans de continuité opérationnelle pour les dépendances aux fournisseurs tiers critiques. Pour les autres secteurs, la directive NIS 2 impose des exigences similaires aux opérateurs d'importance essentielle. Une panne comme celle de Microsoft 365 constitue exactement le type de scénario que ces textes cherchent à couvrir — et peut déclencher des obligations de notification.
Comment les institutions européennes ont-elles évité l'impact de la panne ?
Selon Politico, les institutions européennes travaillent activement depuis plusieurs années à réduire leur dépendance aux grands fournisseurs technologiques américains, notamment via l'adoption de solutions alternatives et la diversification des contrats. Cette stratégie, souvent critiquée pour son coût et sa complexité, a démontré sa valeur opérationnelle lors de cet incident. Le modèle estonien de gouvernement "cloud-ready" pour la continuité en cas de crise représente l'extrémité la plus avancée de cette approche. ---