Infoblox confirme une brèche SharePoint exposant ses données d'entreprise et celles de ses clients
Infoblox fournit des solutions de gestion DNS, DHCP et IPAM (DDI) à des organisations de toutes tailles, avec une présence forte dans les secteurs financier, santé, défense et administrations publiques. Ses produits sont souvent positionnés au cœur de l'infrastructure réseau des entreprises — ce qui en fait une cible de choix pour des acteurs cherchant à cartographier ou compromettre les réseaux clients. La brèche intervient dans un contexte de multiplication des attaques supply chain ciblant les fournisseurs de sécurité — une logique particulièrement perverse : compromettre le gardien pour accéder aux gardens.
Nature de la brèche : SharePoint comme vecteur
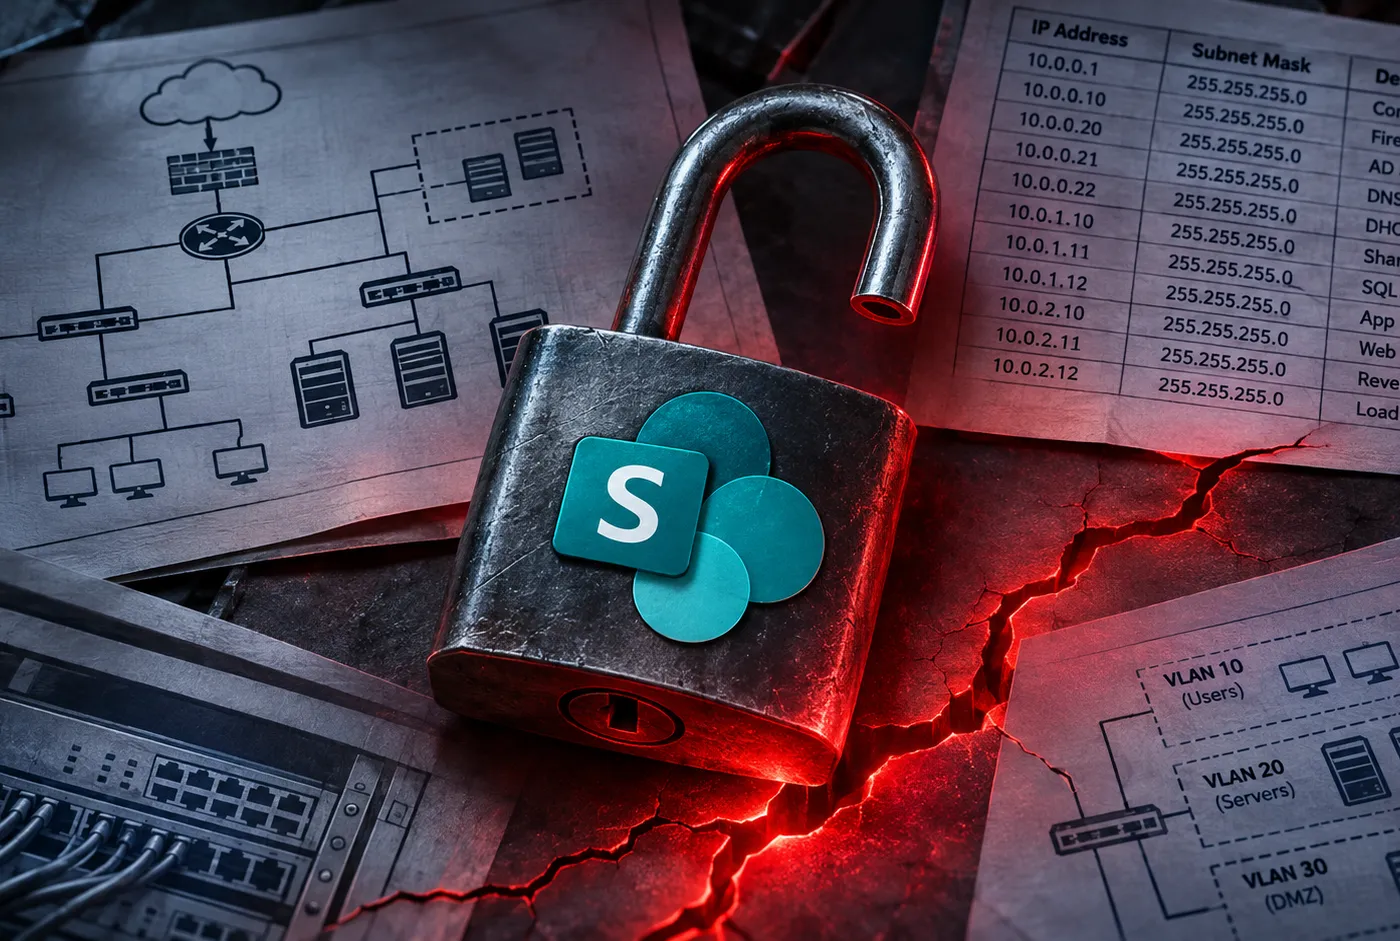
Infoblox confirme que des données d'entreprise et des données clients ont été exposées via une compromission de son environnement SharePoint. L'entreprise suspecte une attaque par la chaîne d'approvisionnement tierce — ce qui signifie qu'un fournisseur ou prestataire ayant accès à l'environnement SharePoint d'Infoblox aurait été compromis en premier, permettant ensuite l'accès aux données Infoblox. Ce type d'attaque "island-hopping" est caractéristique des groupes APT avancés.
L'ironie sécuritaire : un acteur de la sécurité réseau compromis
Infoblox est un fournisseur de solutions de sécurité réseau DNS. Que ses propres données soient compromises via un vecteur bureautique (SharePoint) illustre une réalité souvent négligée : la sophistication en matière de sécurité réseau ne protège pas contre les vecteurs d'attaque de collaboration cloud. Les outils de productivité (SharePoint, Teams, OneDrive) sont des vecteurs d'attaque majeurs insuffisamment segmentés des environnements de production.
Implicationspour les organisations utilisatrices.
Les clients Infoblox — notamment les institutions financières, les administrations et les opérateurs de défense — doivent évaluer la nature des données partagées avec Infoblox dans le cadre des contrats de support, de configuration et de déploiement. Ces données peuvent inclure des configurations réseau, des listes d'adresses IP, des topologies d'infrastructure — des informations hautement sensibles pour des adversaires cartographiant des réseaux cibles.
L'investigation en cours et les obligations réglementaires
Infoblox indique que son investigation est toujours en cours. Cela signifie que l'étendue exacte de la brèche n'est pas encore connue — et que les clients ne peuvent pas encore évaluer leur propre exposition. Pour les organisations soumises à RGPD, NIS2 ou DORA, cela impose de surveiller les communications d'Infoblox et de préparer leur propre analyse d'impact en parallèle.
Le pattern des attaques supply chain sur les fournisseurs de sécurité
L'attaque contre Infoblox s'inscrit dans une série : SolarWinds (2020), Kaseya (2021), Okta (multiples incidents 2022-2024). Les fournisseurs de sécurité et de gestion IT sont des cibles particulièrement attractives car leur compromission peut débloquer l'accès à l'ensemble de leurs clients. Les DSI doivent appliquer à leurs fournisseurs sécurité les mêmes principes de "Zero Trust" qu'à leurs propres infrastructures.
Implications
Pour les clients Infoblox, l'action immédiate consiste à : (1) contacter l'équipe Infoblox pour obtenir des informations précises sur la nature et l'étendue des données potentiellement exposées ; (2) auditer les données partagées avec Infoblox dans le cadre des contrats de support et de configuration ; (3) surveiller les activités réseau inhabituelles qui pourraient indiquer une utilisation des données volées pour une reconnaissance préparatoire. Sur le plan structurel, cet incident renforce l'argument pour segmenter les accès des fournisseurs de sécurité et appliquer des principes de moindre privilège même aux partenaires de confiance.
La brèche Infoblox est un signal d'alarme pour toutes les organisations qui font confiance à leurs fournisseurs de sécurité sans les soumettre aux mêmes contrôles d'accès stricts que leurs propres employés. La chaîne d'approvisionnement est devenue le vecteur d'attaque dominant des acteurs sophistiqués — et aucun fournisseur, aussi expert en sécurité soit-il, n'est à l'abri. La réponse systémique passe par un Zero Trust étendu aux partenaires.
TL;DR
Infoblox, spécialiste de la sécurité réseau DNS, confirme une brèche SharePoint exposant ses données et celles de ses clients — probable attaque supply chain tierce.
• Données d'entreprise et données clients exposées via l'environnement SharePoint d'Infoblox, avec suspicion d'attaque supply chain.
• Les organisations clientes (finance, défense, administrations) doivent auditer immédiatement les données partagées avec Infoblox, notamment configurations réseau et topologies d'infrastructure.
• L'incident illustre le danger de ne pas appliquer les mêmes contrôles Zero Trust aux fournisseurs de sécurité qu'aux accès internes — aucun partenaire n'est immunisé.
Questions fréquentes
Quelles sont les données potentiellement les plus sensibles qui pourraient avoir été exposées ?
Dans le cadre d'une relation client Infoblox, les données les plus sensibles partagées typiquement incluent : les configurations DNS et DHCP (qui révèlent la topologie réseau), les plages d'adresses IP gérées, les politiques de sécurité réseau, et potentiellement des credentials de systèmes partagés pour le support. Ces informations sont précieuses pour un adversaire cherchant à cartographier et compromettre l'infrastructure d'une organisation cible.
Comment les organisations peuvent-elles réduire leur exposition dans ce type de scénario supply chain ?
La réponse repose sur trois piliers : (1) appliquer le principe de moindre privilège aux accès fournisseurs — ne partager que les données strictement nécessaires à la prestation de service ; (2) segmenter les environnements de collaboration (SharePoint, Teams) des systèmes de production et des données sensibles ; (3) mettre en place un programme de Vendor Risk Management actif qui réévalue périodiquement la posture sécurité des fournisseurs critiques.
Infoblox est-il soumis à des obligations de notification réglementaires ?
Oui. Infoblox étant présent dans l'Union européenne, la compromission de données personnelles de résidents européens déclencherait des obligations de notification CNIL (ou équivalents nationaux) dans les 72 heures suivant la connaissance de l'incident. Par ailleurs, si des clients relevant de NIS2 ont été impactés, des notifications supplémentaires aux autorités de supervision sectorielle pourraient être requises. ---