Étude choc : plus de la moitié des applications bancaires iOS et Android présentent des vulnérabilités critiques
Les applications bancaires mobiles constituent aujourd'hui l'un des principaux points de contact entre les institutions financières et leurs clients. Leur sécurité est soumise à des cadres réglementaires stricts (PCI DSS, directives EBA en Europe, FFIEC aux États-Unis). La coexistence de failles critiques dans des applications de banques de rang mondial soulève des questions sur la maturité des processus de développement sécurisé (DevSecOps) dans le secteur et sur l'efficacité des audits de sécurité préalables à la mise en production.
L'authentification biométrique bypassable : la fausse sécurité qui expose les clients
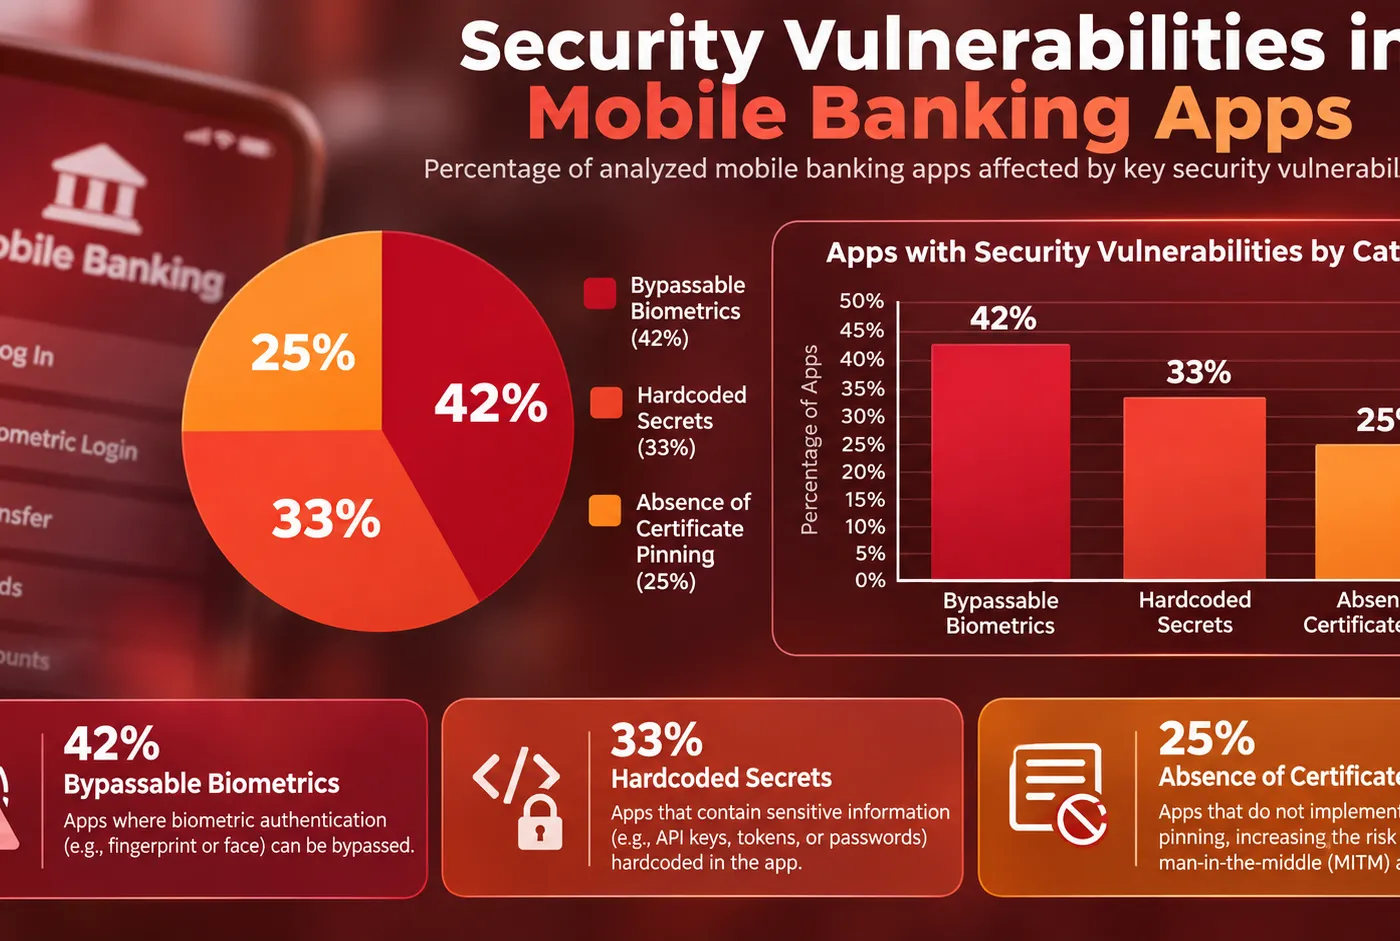
Le contournement de l'authentification biométrique (empreinte digitale, reconnaissance faciale) dans les applications bancaires est une vulnérabilité de première catégorie. Dans la plupart des cas documentés, ce contournement exploite une implémentation locale de la biométrie — le fait que la vérification se fait sur l'appareil sans validation serveur suffisante. Un attaquant disposant d'un accès physique à l'appareil ou d'un exploit adapté peut s'authentifier sans biométrie. Pour les directions IT bancaires, cela impose une revue immédiate des mécanismes d'authentification de leurs apps mobiles.
Les clés secrètes hardcodées : une faute de développement persistante
La présence de clés API, de tokens d'authentification ou de credentials dans le code source d'une application mobile est une vulnérabilité documentée depuis des années. Elle expose les banques à des risques d'accès non autorisé aux backend APIs, aux bases de données ou aux services tiers. Le fait que cette faille soit encore présente dans des applications de grandes banques mondiales en 2026 indique un défaut systémique dans les processus de revue de code et de gestion des secrets.
L'adoption insuffisante des protections modernes : un retard structurel
Les protections comme le certificate pinning (empêchant les attaques de type man-in-the-middle), l'obfuscation de code et les mécanismes anti-tampering sont des standards de l'industrie pour les apps financières. Leur adoption insuffisante, révélée par l'étude, suggère un déficit de maturité DevSecOps dans une partie significative du secteur bancaire mondial.
La corrélation avec les vols de données bancaires massifs
Dans un autre article du corpus, TechRadar révèle que des hackers ont volé plus d'un million de numéros de cartes bancaires dans 20 pays via des terminaux point-of-vente infectés par un exploit d'une vulnérabilité Windows ancienne. Ces deux actualités, prises ensemble, dressent un tableau préoccupant de la sécurité des données financières — tant côté client mobile que côté infrastructure commerçant.
Implications réglementaires européennes
En Europe, la directive DORA (Digital Operational Resilience Act), applicable depuis janvier 2025, impose aux institutions financières des exigences renforcées sur la gestion des risques IT et la sécurité des applications mobiles. Les failles révélées par cette étude placent directement les banques concernées en risque de non-conformité DORA, avec des sanctions potentielles significatives.
Implications
Pour les RSSI et DSI du secteur financier, cette étude impose une réaction en trois temps. D'abord, un audit immédiat des applications mobiles en production pour détecter les vulnérabilités identifiées (biométrie locale non sécurisée, hardcoded secrets). Ensuite, une revue des processus de développement et de mise en production pour intégrer des contrôles automatisés (SAST, DAST, secrets scanning). Enfin, une communication transparente avec les régulateurs sur les plans de remédiation, dans le cadre des obligations DORA et PCI DSS. Les entreprises non bancaires disposant d'applications mobiles de paiement ou d'authentification sont également concernées par les mêmes typologies de failles.
L'évaluation de 2 686 applications bancaires mondiales révèle que la sécurité mobile dans le secteur financier souffre d'une fragilité structurelle, non conjoncturelle. Les attaquants le savent, les régulateurs le découvrent, et les clients — encore largement ignorants de ces risques — font confiance à une biométrie qui peut être contournée. Les DSI et RSSI ont une fenêtre d'action limitée avant que ces vulnérabilités ne soient massivement exploitées : l'audit de leurs applications mobiles doit devenir une priorité de Q4 2026.
TL;DR
Plus de la moitié des 2 686 applications bancaires mobiles mondiales testées présentent des failles critiques — dont une biométrie contournable et des clés secrètes exposées en dur dans le code.
• L'authentification biométrique locale sans validation serveur peut être bypassée par un attaquant disposant d'un accès à l'appareil ou d'un exploit adapté.
• Les hardcoded secrets dans le code source d'apps bancaires exposent les backends à des accès non autorisés — une faute de développement persistante malgré les années de sensibilisation.
• En Europe, les banques concernées sont en risque direct de non-conformité DORA : un audit immédiat de leurs applications mobiles s'impose.
Questions fréquentes
Comment vérifier si mon application bancaire est concernée par ces vulnérabilités ?
En tant qu'institution financière, la voie la plus rapide est de mandater un pentest mobile ciblé sur les vecteurs identifiés par l'étude : tests d'authentification biométrique locale, analyse statique du code (SAST) pour détecter des hardcoded secrets, et vérification du certificate pinning. Des outils comme MobSF (Mobile Security Framework) permettent une première évaluation automatisée.
Quelles sont les obligations réglementaires européennes applicables aux banques suite à cette révélation ?
La directive DORA impose aux institutions financières européennes une gestion documentée des risques liés aux systèmes d'information, incluant les applications mobiles. Les failles de type hardcoded secrets ou biométrie bypassable constituent des manquements aux exigences de sécurité DORA. Par ailleurs, PCI DSS v4.0 (applicable depuis mars 2025) renforce les exigences sur la sécurité des applications de paiement mobile.
Les fintechs et néo-banques sont-elles également concernées ?
Oui. L'étude couvre les applications des grandes banques mondiales, mais les typologies de vulnérabilités identifiées (biométrie locale, hardcoded secrets, absence de certificate pinning) sont au moins aussi répandues dans les applications des fintechs et néo-banques, souvent développées avec des équipes plus petites et des cycles de mise en production plus rapides. La vigilance doit être universelle dans le secteur financier.