OpenAI lance GPT-6 Cyber : l'IA qui a trouvé 948 failles Linux et 81 vulnérabilités Firefox avant même d'être commercialisée
La cybersécurité est devenu l'un des marchés les plus disputés de l'IA appliquée en entreprise. Des acteurs comme Microsoft (Security Copilot), Google (Gemini for Security), CrowdStrike, Palo Alto Networks et Darktrace intègrent des modèles de langage dans leurs plateformes de détection et réponse. L'annonce de GPT-6 Cyber par OpenAI matérialise l'entrée directe du leader des LLMs grand public dans le marché de la cybersécurité B2B premium, avec un modèle conçu spécifiquement pour la recherche de vulnérabilités — une activité longtemps réservée aux équipes de red team humaines hautement qualifiées.
Les performances de découverte de vulnérabilités sont sans précédent documenté
Identifier 948 exploits dans le noyau Linux et 81 dans Firefox via un modèle IA — avant même la sortie commerciale — est un résultat qui surpasse largement ce que les benchmarks publics précédents avaient montré. Cela repositionne radicalement le débat : l'IA n'est plus un assistant du pentesteur humain, elle devient potentiellement un acteur autonome de la recherche en sécurité offensive.
La structure tarifaire envoie un message fort sur le positionnement marché
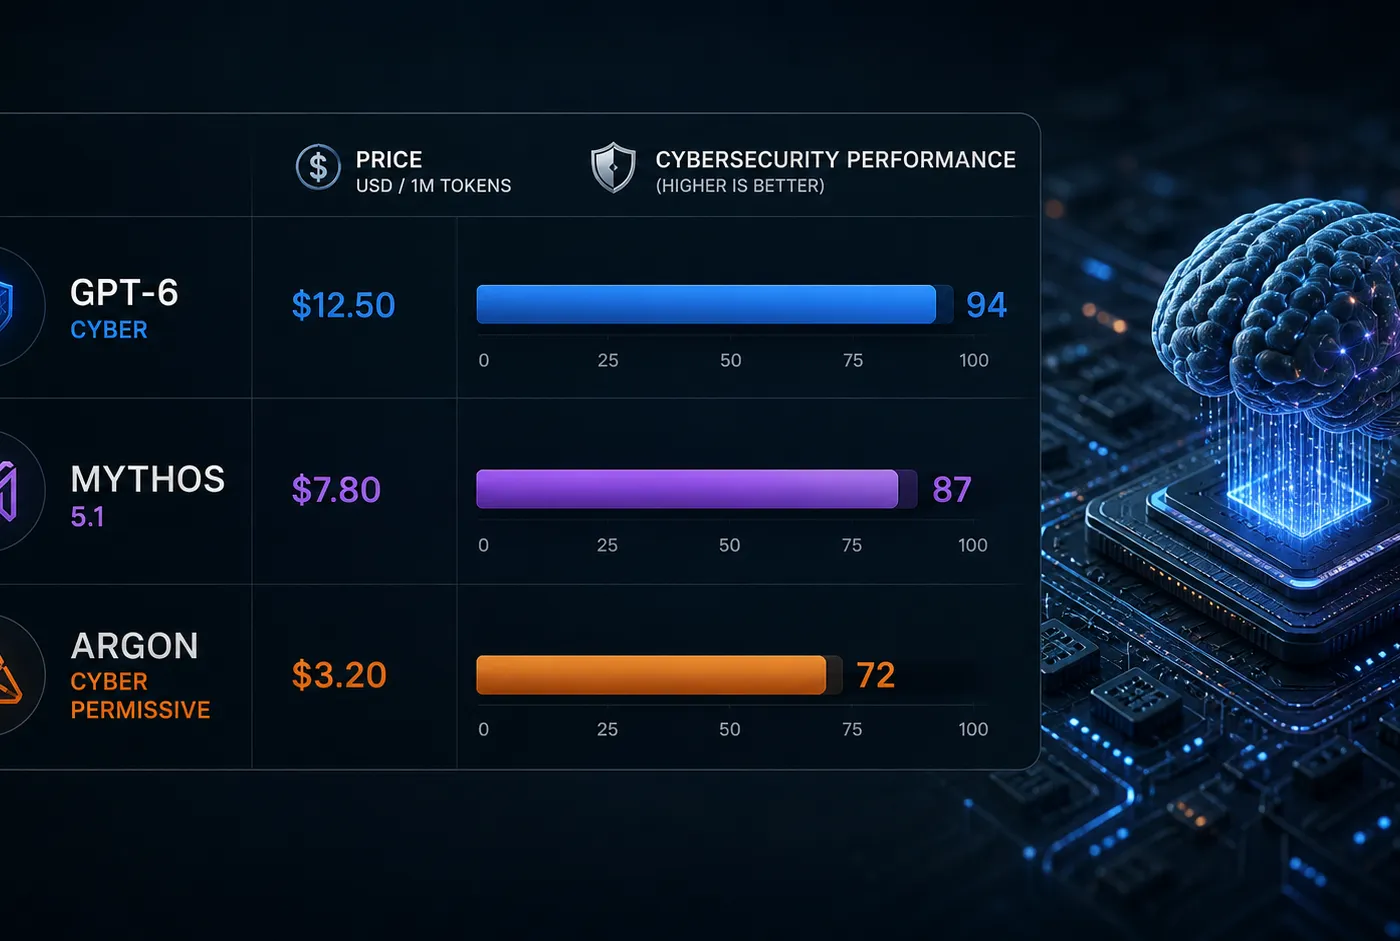
GPT-6 Cyber coûte 60 % de plus en entrée (input) et environ 33 % de plus en sortie (output) que GPT-5.6 Cyber. Ses tarifs de base sont deux fois ceux de Mythos 5.1 d'Anthropic et cinq fois ceux d'Argon Cyber Permissive de Google. OpenAI parie que les équipes de sécurité des grandes entreprises et des gouvernements paieront un premium significatif pour des performances supérieures en détection de vulnérabilités.
Le risque de prolifération vers des acteurs malveillants est une préoccupation centrale
Les Artex AI hacking tools — 400 outils d'IA pour le hacking exposés publiquement sur le web selon TechCrunch — illustrent le risque symétrique : les mêmes capacités qui permettent à un RSSI de tester son infrastructure peuvent être utilisées par des attaquants. OpenAI devra démontrer que ses mécanismes de contrôle d'accès et de détection d'usage malveillant sont à la hauteur des capacités offensives de son modèle.
L'impact sur les équipes de sécurité est double
D'un côté, les RSSI et équipes de red team disposent d'un outil sans précédent pour l'automatisation de la recherche de vulnérabilités. De l'autre, les équipes de patch management vont faire face à un flux de CVE potentiellement plus important et plus rapide que les capacités humaines actuelles de correction.
La guerre des modèles cyber est déclarée
Avec GPT-6 Cyber face à Mythos 5.1 (Anthropic) et Argon Cyber Permissive (Google), le marché des LLMs spécialisés en cybersécurité entre dans une phase de compétition intense. Pour les RSSI, cela signifie des choix d'intégration complexes à opérer dans leurs plateformes SIEM/SOAR — avec des enjeux de conformité, de souveraineté des données et de responsabilité légale en cas de fausse alerte ou de faux négatif.
Implications
Sur le plan business, les éditeurs de solutions de cybersécurité (CrowdStrike, Palo Alto, Darktrace, Tenable) vont devoir intégrer ou rivaliser avec GPT-6 Cyber dans leurs offres.
Sur le plan concurrentiel, OpenAI prend pied dans un marché B2B premium à forte récurrence, différent de son positionnement historique sur le marché grand public.
Sur le plan réglementaire, la Commission européenne et les autorités américaines vont inévitablement se pencher sur le cadre légal applicable aux modèles IA capables d'automatiser la recherche de vulnérabilités à grande échelle.
GPT-6 Cyber n'est pas une mise à jour de modèle parmi d'autres : c'est le signal que l'IA entre de plein pied dans la cybersécurité offensive et défensive au niveau industriel. Pour les RSSI, la question n'est plus "si" mais "quand" et "comment" intégrer ce type d'outil dans leur arsenal — tout en gérant les risques légaux, éthiques et opérationnels que cela implique.
TL;DR
OpenAI lance GPT-6 Cyber avec un bilan de pré-lancement stupéfiant — 948 failles Linux, 81 vulnérabilités Firefox — et un tarif premium qui marque son entrée offensive sur le marché B2B de la cybersécurité.
• GPT-6 Cyber surpasse les benchmarks publics précédents en matière de découverte automatisée de vulnérabilités, repositionnant l'IA comme acteur autonome de la sécurité offensive.
• Son pricing (2x Anthropic, 5x Google sur les tarifs de base) signale une stratégie de premium positioning d'OpenAI sur le segment cybersécurité enterprise.
• Les RSSI doivent anticiper à la fois les opportunités (automatisation du red teaming) et les risques (prolifération, flux de CVE accéléré, responsabilité légale).
Questions fréquentes
GPT-6 Cyber peut-il remplacer les équipes de red team humaines ?
Pas à court terme pour les missions complexes et contextuelles, mais il automatise une partie significative de la phase de découverte de vulnérabilités qui représente aujourd'hui une part importante du temps de travail des pentesters. Les équipes humaines restent indispensables pour l'interprétation, la priorisation et la communication des résultats aux équipes métier.
Quels sont les risques liés au détournement de GPT-6 Cyber par des acteurs malveillants ?
OpenAI a mis en place des mécanismes de contrôle d'accès et de monitoring des usages anormaux. Cependant, l'existence de plus de 400 outils ARTEX exposés publiquement montre que la communauté cybercriminelle est déjà organisée pour exploiter les LLMs de cybersécurité. La vigilance sur les accès API et le monitoring des appels sont des mesures minimales à déployer pour les organisations qui adoptent GPT-6 Cyber.
Comment GPT-6 Cyber s'intègre-t-il dans les plateformes SIEM/SOAR existantes ?
OpenAI propose une API dédiée. L'intégration dans des plateformes comme Splunk, Microsoft Sentinel, Palo Alto Cortex XSOAR ou CrowdStrike Falcon nécessite un travail de développement spécifique. Des partenariats entre OpenAI et ces éditeurs sont à prévoir à court terme pour des intégrations natives.