Binance, l'entretien d'embauche et l'outil IA interne : anatomie d'un casse à 6,34 milliards de dollars
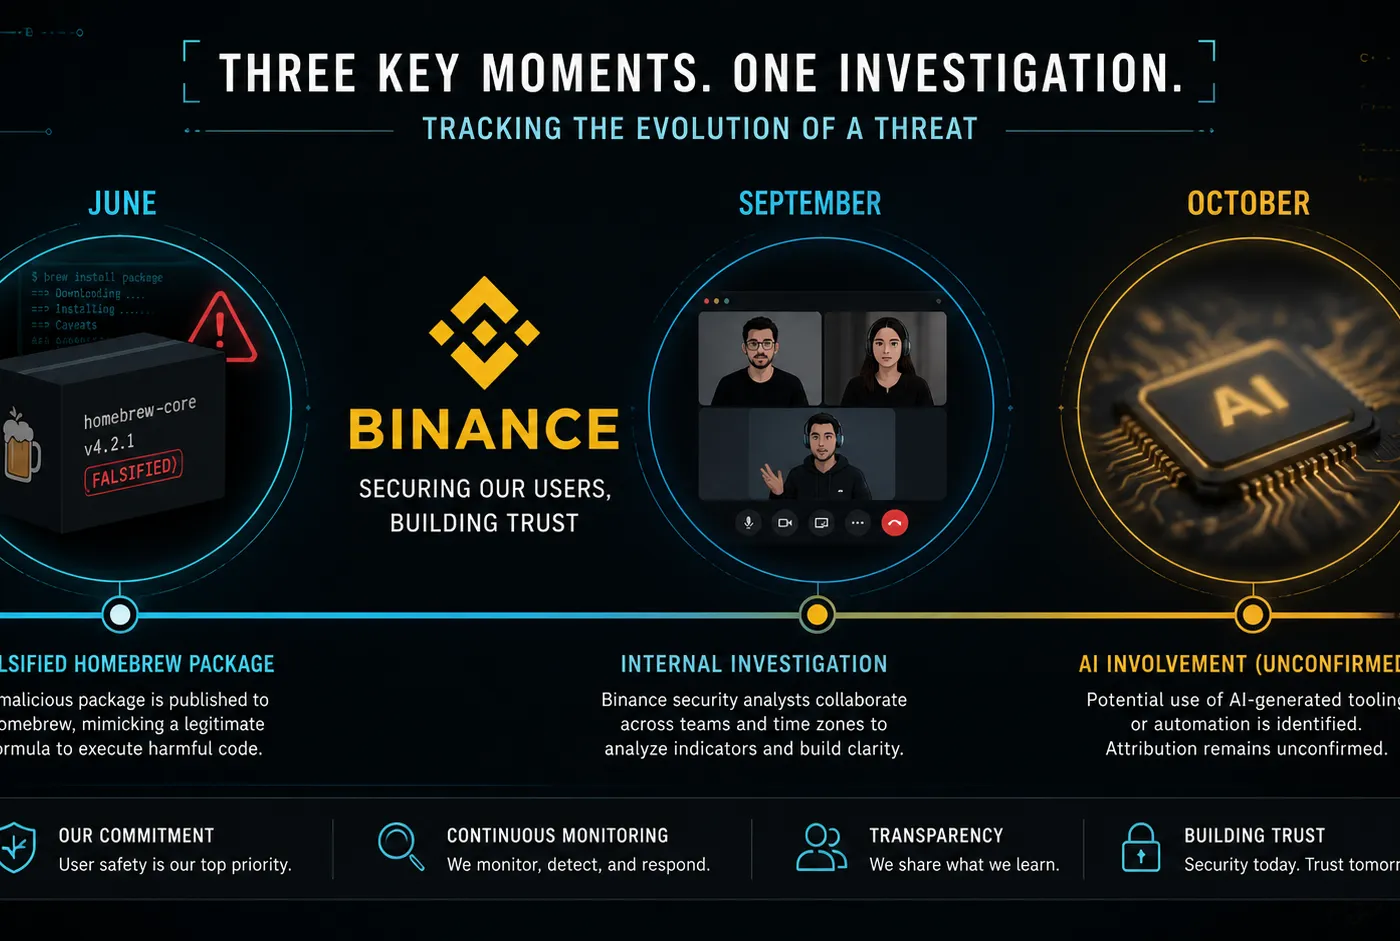
Selon le rapport, le premier point de compromission connu date de juin 2026, quand un ingénieur de l'équipe Wallet DevOps a cherché un outil de codage assisté par IA sur un moteur de recherche et a téléchargé une installation Homebrew trafiquée. Binance précise avoir détecté cette activité, remplacé la machine de l'ingénieur et fait tourner les identifiants associés — tout en reconnaissant que le rôle de cet ingénieur et celui de ses collègues de l'équipe d'infrastructure wallet avaient été exposés à l'attaquant. Binance n'a nommé ni l'outil IA ni le moteur de recherche en cause.
Le deuxième vecteur passe par LinkedIn. D'après le rapport, l'ingénieur B a été contacté sur une plateforme de recrutement par un individu se présentant comme directeur de projet ; son profil mentionnait son passage chez Binance. En septembre, le faux recruteur a mené une série d'entretiens vidéo, dont un second round sur une application de messagerie, avant d'envoyer un dépôt d'exercice de codage contenant un malware 0-day que les outils de protection des endpoints n'ont pas détecté. Un porte-parole de Binance indique que les employés occupant des rôles non publics ne sont pas censés maintenir de profil LinkedIn.
Richard Teng, co-CEO de Binance, a résumé la séquence devant les journalistes : « This was not a single mistake or a single breach. It was a campaign built over many months. » Il décrit des attaquants qui ont « combiné de faux entretiens de recrutement, des logiciels malveillants déguisés en outils de développement légitimes, des appareils compromis et des techniques d'IA ».
Le 20 octobre, les attaquants se seraient servis de l'ordinateur compromis de l'ingénieur B et de l'outil IA interne comme tremplin pour prendre le contrôle des machines de deux autres ingénieurs wallet, dont l'ingénieur A, détenteur d'un token de déploiement de conteneurs. Le 29 octobre, ce token et les identifiants volés auraient permis d'atteindre l'infrastructure de signature des wallets et de lancer les transactions non autorisées.
Ce que fait l'outil IA
Binance n'explique pas comment l'outil IA a permis ce passage d'une machine à l'autre. Le rapport le place dans la chaîne, le qualifie de « compromis », annonce qu'il a été reconstruit — et s'arrête là. Hackread note explicitement l'absence de ce maillon technique. La formule « AI tool abuse » du titre de The Hacker News recouvre donc, dans le détail du dossier, un outil interne dont ni la nature, ni le fournisseur, ni le mécanisme d'exploitation ne sont documentés publiquement.
Changpeng Zhao, fondateur de Binance, a averti que l'IA pourrait déclencher davantage d'attaques contre les exchanges et les banques. Il n'a avancé aucune preuve du rôle de l'IA dans ce vol précis. La même entreprise met l'IA au centre de son communiqué et au centre de ses mesures correctives — investissements accrus dans la détection « AI-enabled », fonds de recherche en sécurité, initiatives avec de grands éditeurs d'IA.
Reste la partie du récit qui tient sans l'IA. Un ingénieur télécharge un installeur falsifié trouvé via une recherche web. Un autre accepte un exercice de codage lors d'un faux entretien. Un token de déploiement de conteneurs traîne sur un poste de travail. Ces trois faits n'ont pas besoin de modèle de langage pour fonctionner, et ce sont eux qui ouvrent la porte.
Le mode opératoire n'est pas nouveau. ReversingLabs, qui suit l'outillage DevOps de TraderTraitor, a publié une analyse intérimaire dès le 31 octobre, jour où le FBI a formellement attribué le vol à l'opération nord-coréenne. Le même écosystème — faux offres d'emploi, tests de codage piégés, fausses applications de visioconférence, extensions de navigateur vérolées — avait déjà servi : les acteurs liés à la Corée du Nord ont infecté des dizaines de milliers d'appareils via des tests de recrutement, et compromis des milliers de wallets crypto lors de campagnes antérieures. L'entretien d'embauche piégé est un classique de ce groupe, pas une innovation d'octobre 2026.
Binance dit couvrir l'intégralité des pertes et avoir reconstitué 98 % des 6,34 milliards de dollars d'actifs touchés, le reste correspondant à des actifs plus illiquides en cours de rachat. Dans le même temps, CoinDesk rapporte 5,28 milliards de dollars de sorties nettes sur une fenêtre de 46 heures, pendant que des chercheurs estimaient à 2,85 milliards de dollars les fonds volés gelés ou saisis. L'exchange a par ailleurs suspendu les retraits pendant près de deux jours après l'incident.
Sur les correctifs, Binance liste la reconstruction du système de wallet dans un nouvel environnement, la reconstruction de l'outil IA interne et des contrôles d'accès, le remplacement des appareils compromis, la révocation des identifiants et tokens des ingénieurs concernés, l'extension des scans sur les postes employés, des contrôles d'appareils renforcés et une détection d'anomalies comportementales « AI-based » élargie. Les systèmes situés sur le chemin d'attaque ont été reconstruits ou remplacés.
Trois vecteurs, trois niveaux de preuve
Pour un responsable sécurité qui lit le dossier plutôt que le titre, tous les éléments de la chaîne ne reposent pas sur le même niveau de confirmation.
Le rapport de Pékin via sa porte-parole Kim Yo-jong qualifie l'enquête crypto du FBI de « provocation politique ». La Corée du Nord rejette l'attribution à TraderTraitor.
Les deux détails qui parleront le plus aux équipes IT ne sont pas dans les gros titres. Le premier : un ingénieur a trouvé son outil de développement via une recherche web et a installé un Homebrew falsifié, sur un poste connecté à une infrastructure de wallet. Le second : un token de déploiement de conteneurs résidait en clair sur un poste de travail individuel, suffisant pour atteindre la signature des transactions. L'IA occupe le communiqué. Le moteur de recherche et le token occupent la brèche.
TL;DR
Binance raconte comment un faux entretien LinkedIn et un outil IA interne ont servi de rampe à un vol de 6,34 milliards de dollars — mais le maillon IA reste le moins documenté du dossier.
• Chaîne d'attaque étalée de juin à octobre 2026 : Homebrew trojanisé, faux recrutement avec malware 0-day, puis détournement d'un outil IA interne et d'un token de déploiement de conteneurs. FBI attribue à TraderTraitor (Corée du Nord), que Pyongyang conteste.
• Binance ne nomme ni l'outil IA, ni le moteur de recherche, ni l'entreprise fictive, et n'explique pas comment l'outil IA a permis le mouvement latéral — CZ lui-même n'avance aucune preuve du rôle de l'IA.
• Binance dit couvrir toutes les pertes et avoir reconstitué 98 % des actifs ; dans le même temps 5,28 Md$ de sorties nettes en 46 h et 2,85 Md$ de fonds volés gelés ou saisis.
Questions fréquentes
Qu'appelle-t-on exactement « outil IA interne » dans ce vol ?
Binance le cite comme tremplin de mouvement latéral entre postes d'ingénieurs, mais n'en précise ni la nature, ni le fournisseur, ni le mode d'exploitation. Hackread souligne cette absence d'explication. À ce stade, c'est le maillon le moins documenté de la chaîne.
En quoi ça concerne une DSI qui n'est pas dans la crypto ?
Les trois leviers d'entrée sont génériques : un installeur de développement falsifié récupéré via une recherche web, un faux entretien avec exercice de codage piégé, et un token de déploiement présent sur un poste individuel. Aucun n'est propre aux exchanges ; tous existent dans une organisation qui code et déploie des conteneurs.
L'attribution à la Corée du Nord est-elle solide ?
Le FBI a attribué le vol à TraderTraitor le 31 octobre, et le mode opératoire recoupe des campagnes antérieures du même écosystème nord-coréen. La Corée du Nord rejette cette attribution et la qualifie de provocation politique.