Gartner promet 60 % de défauts en moins avec les « AI coding harness ». Le vibe coding, lui, empile déjà les CVE
Le 18 novembre 2026, en clôture du Gartner IT Symposium/Xpo de Kochi, le cabinet a publié ses tendances technologiques pour l'ingénierie logicielle. La prédiction mise en avant : d'ici 2028, les organisations dotées d'une infrastructure d'« AI coding harness » connaîtront 60 % de défauts post-déploiement en moins que celles qui n'en ont pas. Le terme désigne la couche d'outillage qui encadre la génération de code par IA — tests automatisés, garde-fous, validation continue — par opposition au prompt lancé sans filet.
Quelques jours avant, dans sa recherche Predicts 2026, le même cabinet annonçait que d'ici 2028, le développement prompt-to-app adopté par les non-développeurs ferait grimper les défauts logiciels de 2 500 %. Et dans un rapport de mai 2025, Gartner estimait que 40 % des nouveaux logiciels de production en entreprise seraient créés via des techniques de vibe coding à horizon 2028. Trois chiffres, une même maison, un même sujet traité une fois comme menace, une fois comme marché à outiller.
Le harness n'est pas défini avec précision dans la communication. Pas de clients nommés, pas de méthodologie détaillée derrière les 60 %, pas de périmètre d'applications sur lequel la mesure s'appliquerait. Un DSI qui voudrait acheter demain une « infrastructure AI coding harness » ne trouverait pas de catégorie produit stabilisée en face.
Taimur Khan
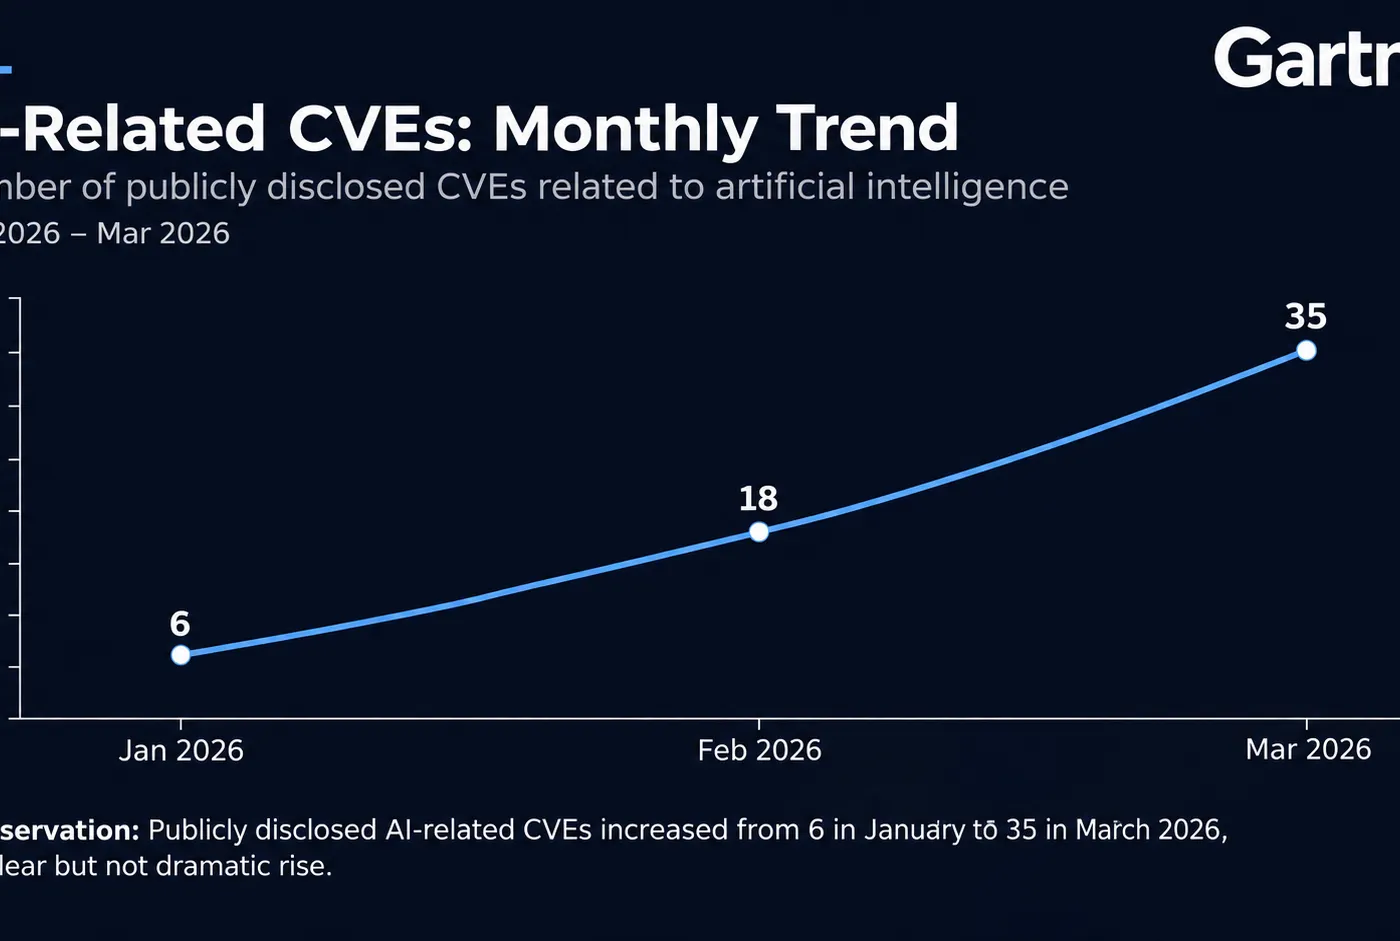
Pendant que Gartner cadre le discours, la recherche en sécurité documente. Le projet Vibe Security Radar de Georgia Tech a confirmé 74 CVE liées au code généré par IA jusqu'en mars 2026, avec une multiplication par environ six du nombre de nouvelles CVE mensuelles sur le début d'année : six en janvier 2026, 35 pour le seul mois de mars. Le chercheur Taimur Khan a de son côté relevé 16 vulnérabilités, dont six critiques, dans une application vibe-codée — parmi elles une fonction d'authentification dont l'IA avait inversé la logique.
Une étude de la Cloud Security Alliance a dénombré 69 vulnérabilités réparties sur 15 applications générées. La classe critique la plus fréquente : les défaillances de logique d'autorisation d'API et la logique métier cassée — des types de failles que les chercheurs attribuent à l'absence d'intuition de l'IA sur ce qui constitue une règle d'accès légitime.
C'est le point qui déplace le problème. Les mêmes travaux relèvent que les erreurs de syntaxe chutent de 76 % et les bugs logiques classiques de 60 % dans le code assisté par IA — ce qui explique en partie pourquoi les développeurs se disent plus productifs et plus confiants. Le code compile, passe la relecture rapide, paraît propre. La faille est ailleurs : dans une autorisation absente, un contrôle d'accès mal placé, une fonction qui fait l'inverse de ce qu'on croit lire.
Les contrôles qualité conçus pour du code écrit par des humains ne se transfèrent pas automatiquement à ce volume. Une analyse statique calibrée pour détecter des patterns de bugs de code passe à côté d'une règle métier inversée qui, elle, est parfaitement valide syntaxiquement.
Un travail académique publié sur arXiv parvient à la même observation : les applications vibe-codées présentent des motifs de vulnérabilité récurrents qui diffèrent de ceux du développement conventionnel — logique de remplacement laissée en place, entrées non filtrées, garde-fous que personne n'a jamais écrits parce que personne n'a relu.
L'adoption, elle, ne ralentit pas pour attendre les garde-fous. Environ 41 % du code écrit dans le monde serait aujourd'hui généré par IA, et Gartner vise 60 % d'ici la fin 2026. Côté entreprises, 61 % des responsables IT citent l'usage non gouverné de l'IA comme leur principal frein de sécurité. Le risque ne vient pas des non-développeurs qui construisent des applications. Il vient de ce que personne ne sait exactement ce qui tourne en production.
La promesse des 60 % de défauts en moins et la hausse de 2 500 % décrivent le même mouvement vu des deux bouts : il faudra outiller ce que l'on a laissé se généraliser sans outillage. Gartner vend le problème et la solution dans la même semaine de conférence, à trois jours d'intervalle, depuis la même scène à Kochi.
Pour un DSI, la question opérationnelle n'est pas de savoir si le vibe coding entre dans l'entreprise — il y est déjà, par le shadow IT. Elle est de savoir comment une chaîne de validation attrape une fonction d'authentification dont la logique est inversée mais le code impeccable.
TL;DR
Gartner promet 60 % de défauts en moins avec les « AI coding harness » d'ici 2028, pendant que les CVE liées au vibe coding se multiplient par six en un trimestre.
• Le 18/11/2026 à Kochi, Gartner prédit -60 % de défauts post-déploiement pour les organisations dotées d'une infrastructure d'AI coding harness d'ici 2028 — sans client nommé ni méthodologie publiée.
• Les failles du vibe coding ne sont pas des bugs de code mais des erreurs de logique métier : logique d'autorisation d'API cassée, authentification inversée, invisibles pour les contrôles calibrés sur du code humain.
• Georgia Tech confirme 74 CVE liées à l'IA jusqu'en mars 2026 (35 sur le seul mois de mars) ; une étude CSA compte 69 vulnérabilités sur 15 applications générées.
Questions fréquentes
Qu'est-ce qu'un « AI coding harness » concrètement ?
La couche d'outillage qui encadre le code généré par IA — tests automatisés, validation continue, garde-fous de sécurité. Gartner en fait le facteur différenciant de ses 60 % de défauts en moins, mais ne publie ni liste de produits ni méthodologie derrière le chiffre.
Pourquoi les failles du vibe coding échappent-elles aux outils de sécurité existants ?
Parce que ce sont des erreurs de logique, pas de syntaxe. Le code compile et paraît propre ; c'est la règle métier qui est fausse — une autorisation manquante, une authentification inversée. L'analyse statique classique, calibrée sur des patterns de bugs de code, ne les détecte pas.
Faut-il attendre une infrastructure mature avant de laisser entrer le vibe coding ?
L'arbitrage est théorique : avec 41 % du code mondial déjà généré par IA et 61 % des responsables IT pointant l'usage non gouverné, la question n'est plus l'entrée mais la visibilité sur ce qui tourne déjà en production via le shadow IT.