Cursor et SpaceX : quand les outils de vibe coding deviennent des vecteurs de fuite de données d'entreprise
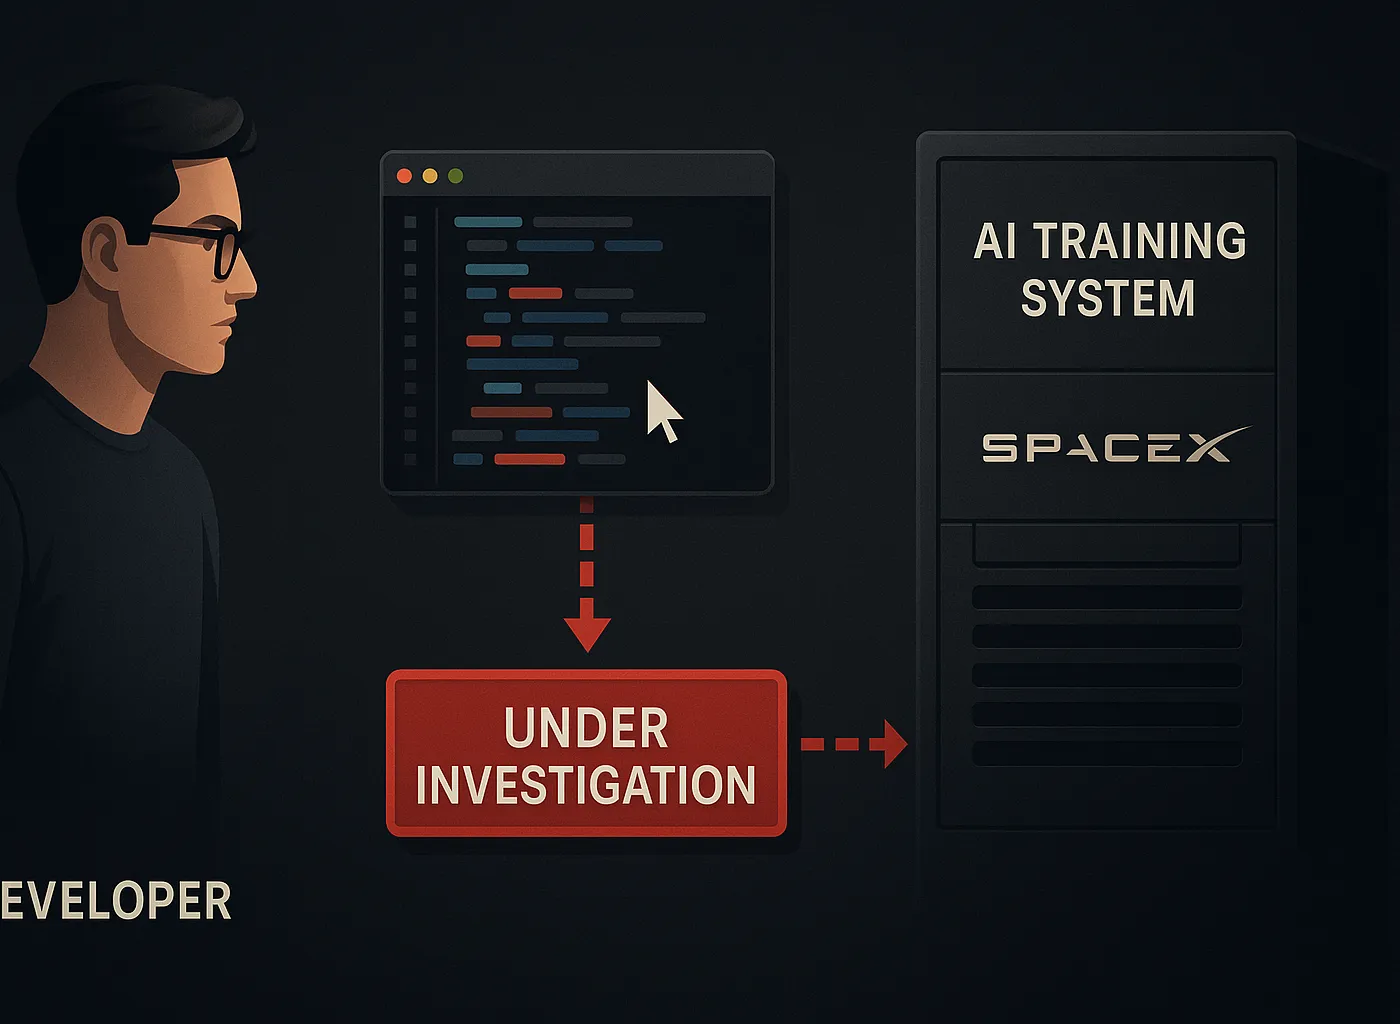
Cursor, développé par Anysphere, est devenu en moins de deux ans l'un des IDE assistés par IA les plus adoptés dans les entreprises tech. Son modèle repose sur l'intégration profonde dans les workflows de développement, avec accès au code source, aux fichiers de configuration et parfois aux secrets d'infrastructure. SpaceX, l'entreprise aérospatiale d'Elon Musk, est à la fois un client potentiel de ce type d'outil et un acteur qui développe ses propres capacités d'IA — notamment via Grok et xAI, qui vient de lancer Grok Voice 3.0. La question de savoir si du code propriétaire de clients a alimenté un pipeline d'entraînement tiers est centrale pour la confiance dans toute la catégorie des outils de développement IA.
Le vecteur de risque : les outils de coding IA ont un accès privilégié aux actifs les plus sensibles d'une entreprise
Un IDE comme Cursor lit le code source, les fichiers de configuration, les variables d'environnement et parfois les clés API. Si ces données transitent vers des serveurs d'inférence ou d'entraînement tiers sans isolation garantie, le risque de fuite de propriété intellectuelle est réel et documenté.
L'investigation interne de Cursor comme signal de maturité et de transparence
Le fait que les équipes de Cursor aient détecté et investigué ce problème proactivement est positif — cela traduit une prise de conscience du risque. Mais cela révèle aussi que même les acteurs les plus sérieux de l'écosystème n'ont pas encore de garanties absolues sur l'isolation des données clients.
Le lien avec SpaceX et le contexte Musk-xAI
L'implication du nom de SpaceX — entreprise liée à Elon Musk, qui développe Grok via xAI — dans une possible fuite de données soulève des questions sur la porosité entre différents écosystèmes d'IA qui partagent des investisseurs, des dirigeants ou des infrastructures communes.
Le contexte réglementaire européen
La RGPD et le futur AI Act européen imposent des obligations strictes sur l'utilisation des données dans les systèmes d'entraînement IA. Une entreprise européenne utilisant Cursor et dont les données auraient alimenté un système tiers serait potentiellement en violation de ces réglementations, avec des amendes pouvant atteindre 4 % du chiffre d'affaires mondial.
L'impact sur la confiance dans toute la catégorie des outils de développement IA
Au-delà de Cursor, c'est l'ensemble des outils de vibe coding et d'assistance au développement — GitHub Copilot, Windsurf, Replit Agent — qui doit faire l'objet d'une revue des politiques d'utilisation des données par les DSI et les RSSI.
Implications
Sur le plan business, les entreprises doivent auditer immédiatement les politiques de données de leurs outils de développement IA : les données de code transitent-elles vers des serveurs tiers ? Sont-elles utilisées pour l'entraînement ? Existe-t-il une option de données isolées (enterprise tier) ?
Sur le plan concurrentiel, les fournisseurs capables de garantir une isolation totale des données — via des déploiements on-premise ou des enclaves chiffrées — ont un avantage décisif auprès des grandes entreprises.
Sur le plan réglementaire, cet incident accélérera probablement les discussions sur les obligations de transparence des outils IA de développement vis-à-vis des régulateurs européens.
L'incident Cursor-SpaceX est un cas d'école pour les DSI et RSSI : les outils de productivité IA les plus appréciés des développeurs peuvent être simultanément les vecteurs de risque les plus exposés. La gouvernance des outils de développement IA doit désormais rejoindre les priorités des programmes de sécurité enterprise au même niveau que la gestion des accès ou la protection des données.
TL;DR
Cursor a investigué si des données confidentielles de clients avaient atteint les systèmes d'IA de SpaceX — un avertissement majeur pour toutes les entreprises qui déploient des IDE assistés par IA.
• Les équipes de Cursor ont enquêté sur une possible fuite de données clients vers les pipelines d'entraînement de SpaceX (The Information).
• Les outils de coding IA ont un accès privilégié au code source, aux configurations et aux secrets d'infrastructure — un vecteur de risque souvent sous-estimé.
• Les DSI doivent auditer dès maintenant les politiques de données de tous leurs outils de développement IA, au risque de violations RGPD et de perte de propriété intellectuelle.
Questions fréquentes
Comment savoir si un outil de coding IA comme Cursor utilise les données de code pour l'entraînement ?
Il faut consulter les conditions de service et la politique de confidentialité de l'outil, en cherchant les clauses relatives à "training data", "model improvement" et "data retention". Les tiers enterprise offrent généralement des garanties contractuelles d'isolation. En cas de doute, contacter directement le support commercial enterprise du fournisseur.
Quelles sont les alternatives les plus sûres pour les entreprises sensibles à la protection de leur code source ?
Les options incluent : des déploiements on-premise d'assistants de coding (comme des versions auto-hébergées de modèles open source), des tiers enterprise avec contrats d'isolation des données, ou des politiques d'utilisation limitée aux projets non sensibles pour les outils cloud. GitHub Copilot Enterprise offre par exemple des garanties contractuelles plus strictes que la version individuelle.
Cet incident peut-il créer une responsabilité légale pour Cursor ?
Potentiellement oui, notamment en Europe si des données de clients européens ont été utilisées sans consentement explicite. En droit américain, cela dépendrait des termes du contrat et des politiques acceptées par les utilisateurs. L'investigation interne de Cursor est un élément positif pour leur défense, car elle démontre une diligence raisonnable.